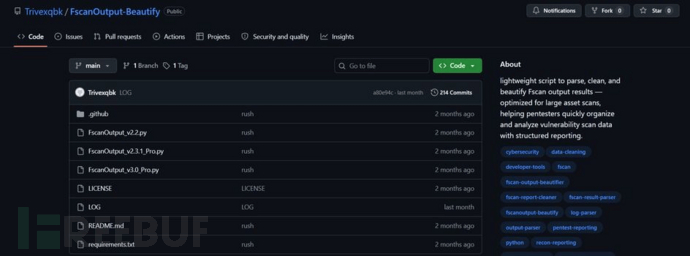
Home/Blog/仿冒GitHub安全工具传播恶意软件,已感染超2000台设备安全仿冒GitHub安全工具传播恶意软件,已感染超2000台设备FreeBuf2026-11-09 08:070 views 仿冒项目暗藏恶意代码,目标转向网安从业者 网络安全公司Doctor Web发现,多个伪装成安全工具的GitHub项目中暗藏恶Source:https://www.freebuf.com/news/511476.htmlMy favoritesPrevious行业最大规模具身模型挑战赛迎来决赛:15支战队将展开48小时真机角逐Next商超重拾散装零食Related posts黄仁勋出轨的瓜,是逆全球化的悲剧(本文作者为 长三角momo,钛媒体经授权发布) 文 | 长三角MOMO 老黄出轨这事儿,最后居然能跟 “国家安全”扯上关系,对于美国一直标榜的自由贸易来说, 就是 一个巨大的讽刺。 老黄,还是出轨得太晚了。放在十年前,估计掀不起什么风浪。0钛媒体Steam 免费犯罪模拟沙盒游戏《ROB RUN》上线,主打“5000 人玩家同时在线”IT之家 11 月 9 日消息,据 4Gamers 报道,开发商 Kefir 旗下免费犯罪沙盒游戏《ROB RUN》于 11 月 5 日在 Steam 平台开启抢先体验,本作凭借免费游玩和多人开放世界玩法迅速走红。首个周末便创下 140440IT之家AMD 显卡驱动被曝 SSD 持续写入 Bug:最高每天 432GB,官方已着手调查IT之家 11 月 9 日消息,长期以来,ATI(现已并入 AMD)及 AMD 一直受到显卡驱动问题的困扰,相关故障包括画面损坏、TDR(超时检测与恢复)超时等。近年来,AMD 一直在努力试图尽早发现并解决这些问题,还推出了新的创新工具来辅0IT之家一个 * 和 257 个 A:SSHhole 全链分析漏洞描述 openssh在2026年11月06日发布更新,在security更新中称修复了一个密码身份验证绕过漏洞 CVE编号为CVE-2026-123158,在NVD中漏洞描述为 在 Linux 系统上,OpenSSH 10.6p2 之前0先知社区OpenSSH/musl 密码认证绕过漏洞复现与分析(CVE-2026-123158)一、漏洞说明 CVE官方链接: https://www.cve.org/CVERecord?id=CVE-2026-123158 Linux 平台上,版本早于 10.6p2 的 OpenSSH 中的 sshd 服务:在使用 musl lib0先知社区美国多机构发布安全警告,制冷控制器遭攻击可引发火灾及货损攻击者可篡改温控设置,官方发布多项防护指引 美国多家政府机构发布安全警告,称威胁行为者正在全球范围内针对工业制冷与0FreeBuf