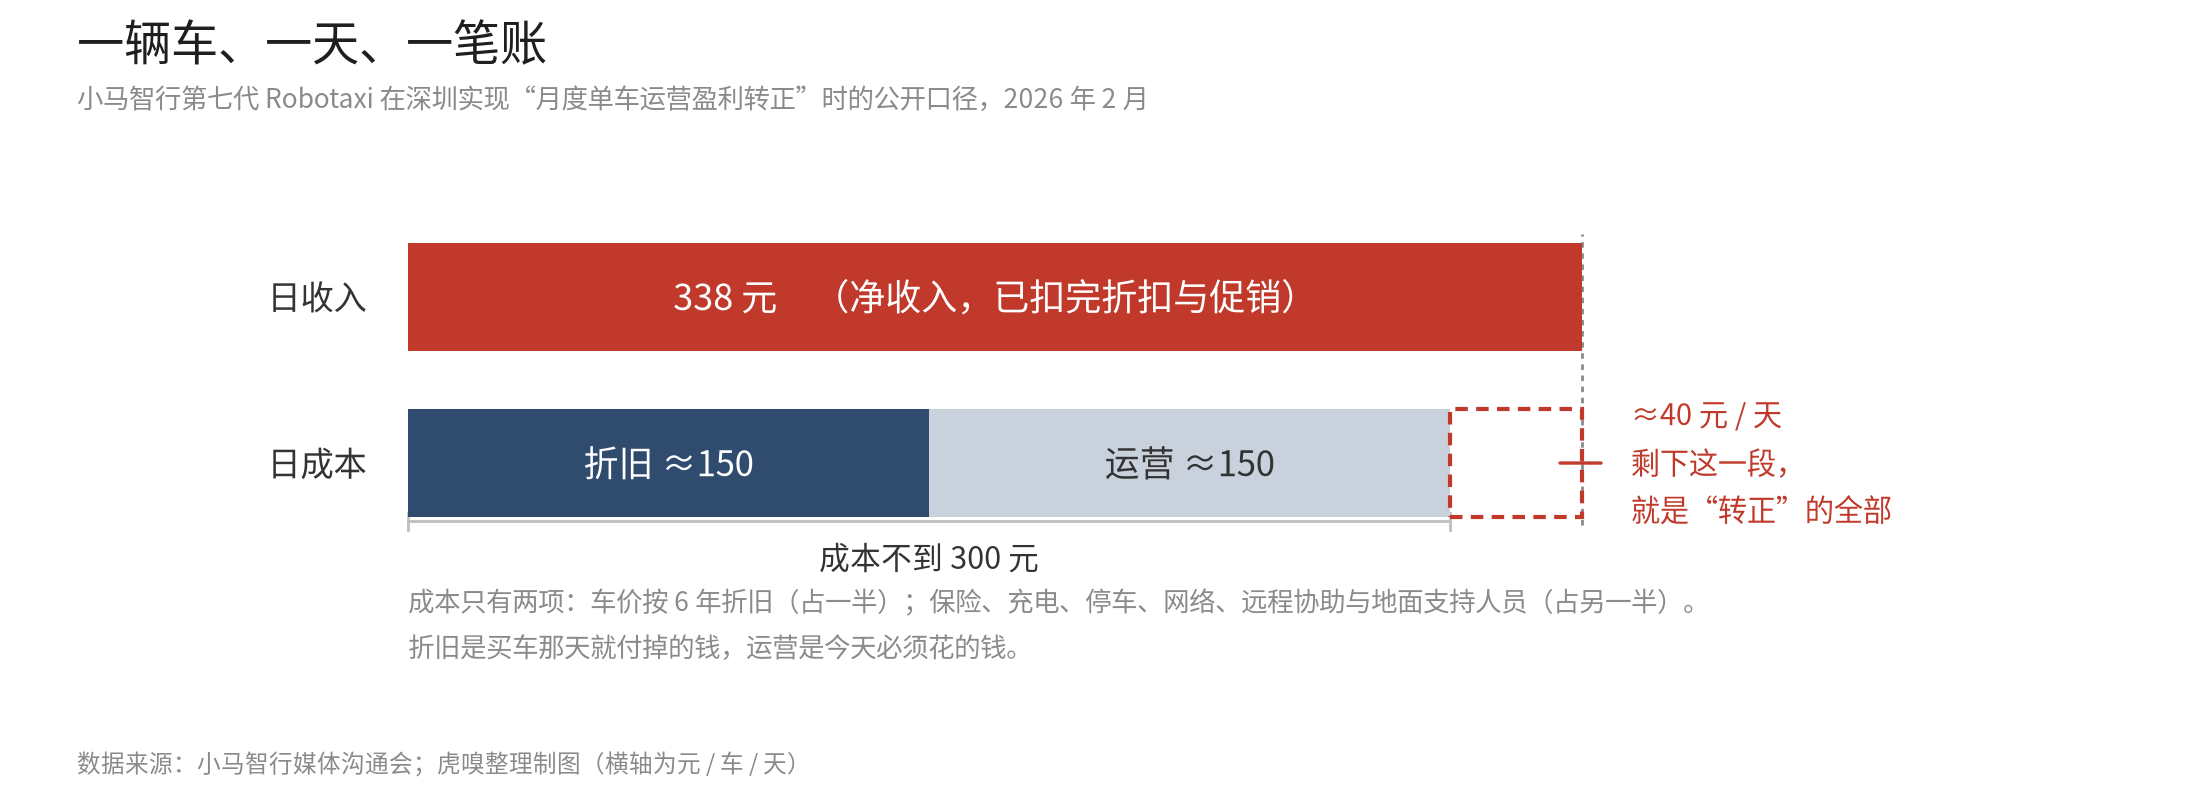
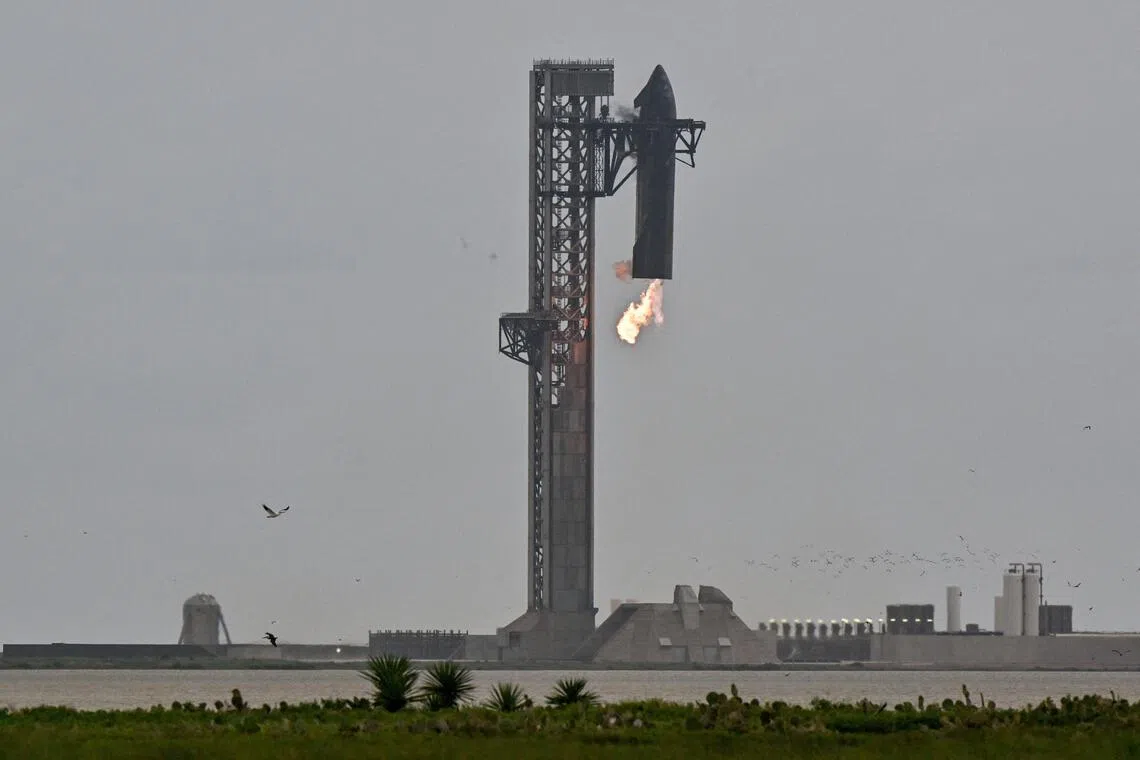
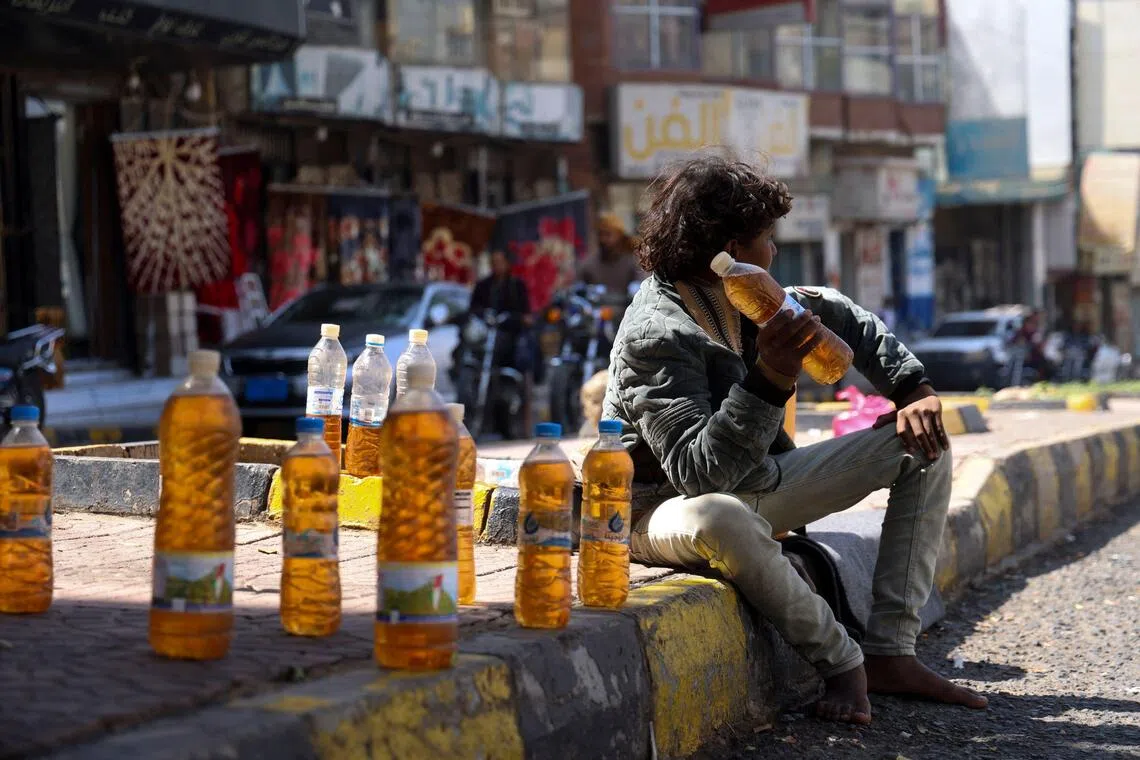
Home/Blog/从 Claude Code 投毒到币安入侵:高权限 DevOps 终端,正在成为黑客突破口运维从 Claude Code 投毒到币安入侵:高权限 DevOps 终端,正在成为黑客突破口掘金2026-11-02 13:190 views很难想到,币安安全事件中,DevOps工作站是披露的潜在入侵线索之一。结合Claude Code插件投毒事件,本地存放kubeconfig等生产凭证,是一条值得警惕的渗透路径。Source:https://juejin.cn/post/7703186364129902601My favoritesPreviousKimi 半年三次道歉:模型越强,生意却越难做?NextSuper-agent 在各大模型厂商的应用情况Related posts对话四家L4公司:都在说“单车盈利”,为什么没有一家真赚到钱出品|虎嗅汽车组 作者|邢书博 题图|视觉中国 凌晨一点,深圳南山。充电站的灯把地面照成一片冷白,小马智行一辆白色 Robotaxi 正在补能。车里没有人,只有仪表盘还亮着:今天的第 23 单在 22:47 结清,扣掉平台折扣,这台车一天挣0虎嗅SpaceX 星舰首次实现“筷子夹飞船”,但完全重复使用仍面临多重挑战IT之家 11 月 15 日消息,据 Space.com 报道,SpaceX 的星舰(Starship)今日创造了历史,但要让这款巨型火箭真正实现全面、常态化运营,还有不少难关需要攻克。 当地时间 11 月 13 日(周五),星舰进行了第 0IT之家SpaceX创航天史 首次用机械臂“捕获”返航星舰(星舰基地综合电)美国太空探索技术公司(SpaceX)周六成功用发射塔机械臂“捕获”一艘从轨道返航的航天飞船。 此前,SpaceX虽已三次捕获助推器,但直接捕获从更高空高速坠落的飞船尚属首次。这一历史性突破证明了完全可重复使用火箭的可行性,0联合早报》-国际-即时也门政府军撤出 胡塞武装控制曼德海峡附近区域受沙特阿拉伯支持的也门政府军宣布,他们正从战略要道曼德海峡(Bab el-Mandeb Strait)附近区域撤军,使得亲伊朗的胡塞武装得以接管当地的控制权。 路透社报道,也门政府军星期天(11月15日)宣布撤出曼德海峡地区,让胡塞武装对这0联合早报》-国际-即时APEC会议召开前夕 夏宝龙在深圳听取工作汇报亚太经济合作组织(APEC)领导人非正式会议将在深圳举行之际,中共中央港澳工作办公室主任夏宝龙星期天(11月15日)在深圳听取有关工作情况汇报。官方未透露具体汇报事项。 据中国国务院港澳事务办公室官网星期天发布的消息,身兼中央港澳工作领导小0联合早报》-中港台-即时中共修订地方委员会工作条例 禁搞形象工程和政绩工程中共中央修订《中国共产党地方委员会工作条例》,明确禁止地方委员会搞“形象工程”和“政绩工程”、违规新增地方政府隐性债务,以及新官不理旧账等行为。 据央视新闻客户端星期天(11月15日)报道,中共中央近日印发修订后的《中国共产党地方委员会工作0联合早报》-中港台-即时