Backend
Unsloth Studio Flaw Turns Routine Model Inspection Into Code Execution
Dark Reading0 views
A patched Unsloth Studio vulnerability allows malicious AI models to execute arbitrary Python code during inspection, via the trust_remote_code setting.
Source:https://www.darkreading.com/application-security/unsloth-studio-flaw-model-inspection-code-executionPreviousApple Zero-Day Vulnerability Weaponized in Targeted AttacksNextCloudflare Announces Public Certificate Authority for the Post-Quantum Web
Related posts
damien clochard: PGRX 0.20: Build your own RPM/DEB packages
0Planet PostgreSQL

The PSF end-of-year fundraiser
0Simon Willison
Nuitka: Compile Python Into a Standalone Executable
0Real Python
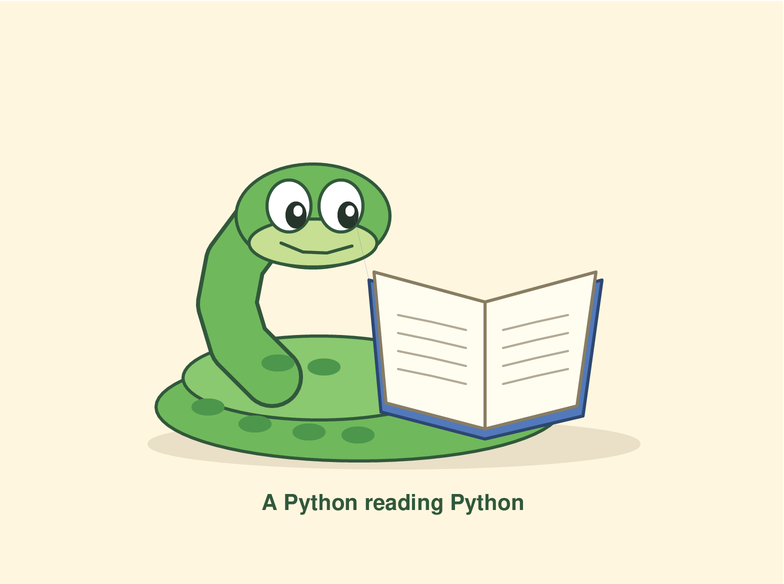
GPT-6.2 Sol Draws a Python Reading a Book
0Real Python
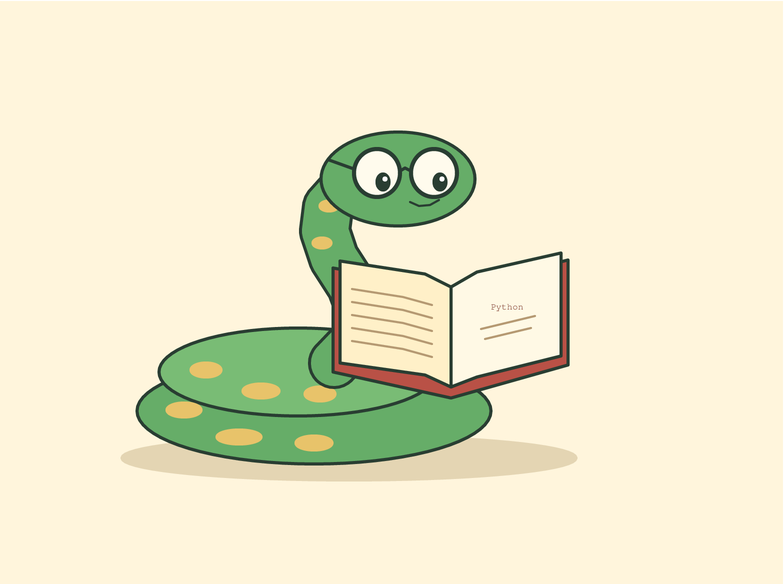
GPT-6.2 Astra Draws a Python Reading a Book
0Real Python

The Trust Layer: Securing Agentic AI with Docker AI Governance
0Docker Blog