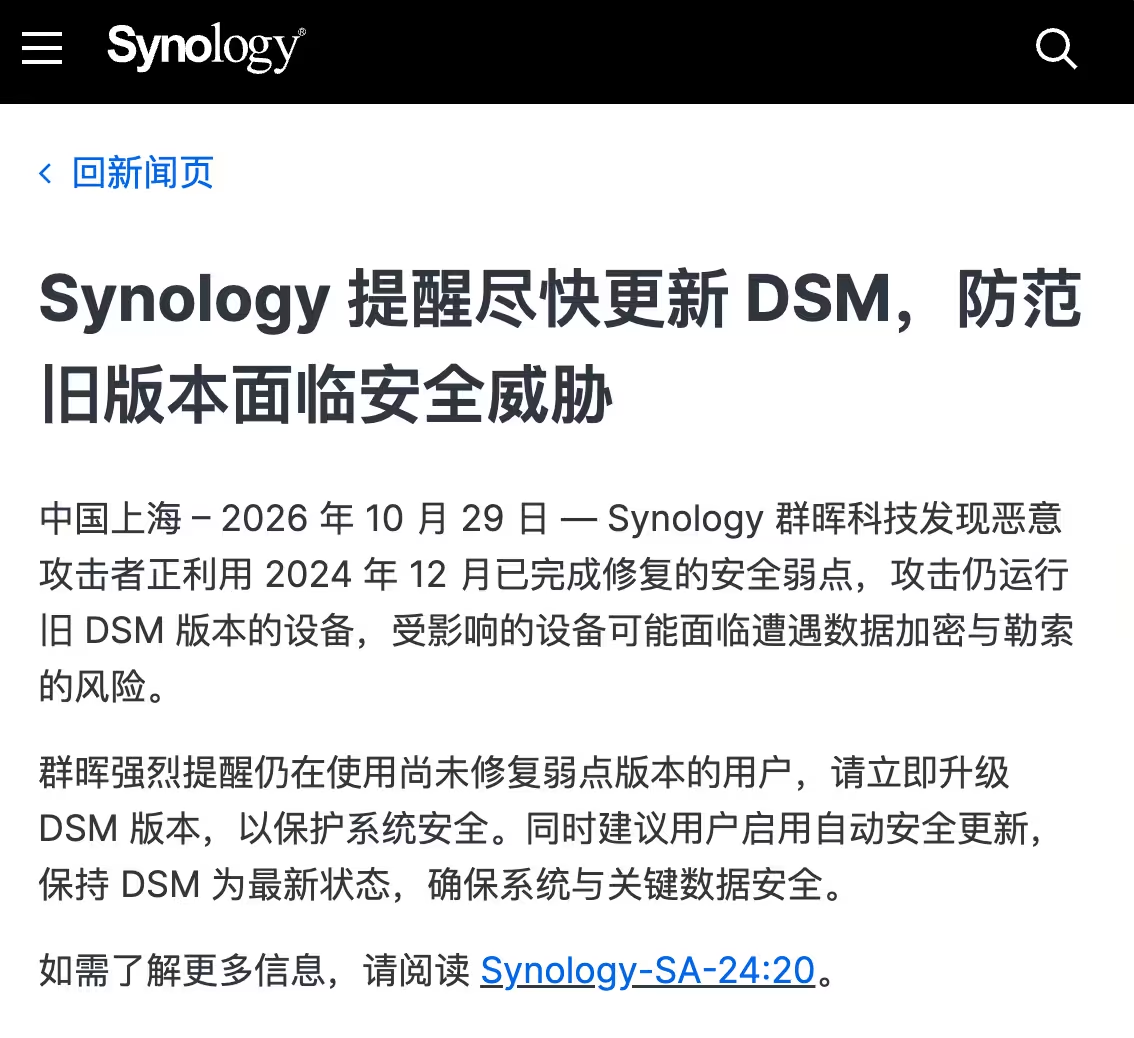
群晖刚刚发布公告,确认本次《勒索病毒攻击》事件:恶意攻击者正利用 2024 年 12 月已完成修复的安全弱点(群晖安全公告:Synology-SA-24:20),攻击仍运行旧 DSM 版本的设备,受影响的设备可能面临遭遇数据加密与勒索的风险。
Synology-SA-24:20 DSM (PWN2OWN 2024)
该报告发布时间:2024年11月5日 15:15:05 UTC+8,最后更新时间:2025年3月28日 09:15:30 UTC+8。严重程度为危急,状态为已解决
在该安全漏洞中:
- ZDI-CAN-25403 中报告的漏洞允许远程攻击者执行任意代码。
- ZDI-CAN-25613 中报告的漏洞允许远程攻击者读取特定文件。
- ZDI-CAN-25617 中报告的漏洞允许相邻的中间人攻击者写入特定文件。
解决方案:更新 DSM 系统。
截至 2026 年 10 月 30 日,群晖 DSM 各版本分支的最新版本更新如下:
| DSM 分支 | 最新已知版本 |
|---|---|
| DSM 7.4 | 7.4.1-90080 Update 1 |
| DSM 7.3 | 7.3.2-86009 Update 5 |
| DSM 7.2.2 | 7.2.2-72806 Update 10 |
| DSM 7.2.1 | 7.2.1-69057 Update 13 |
| DSM 7.2 | 7.2-64570 Update 4 |
| DSM 7.1 | 7.1.1-42962 Update 9 |
| DSM 6.2 | 6.2.4-25556 Update 8 |
注意,不同硬件可能会停留在不同的版本,然后不再更新系统大版本号,但会持续更新后面这个 Update 的。
如何升级 DSM
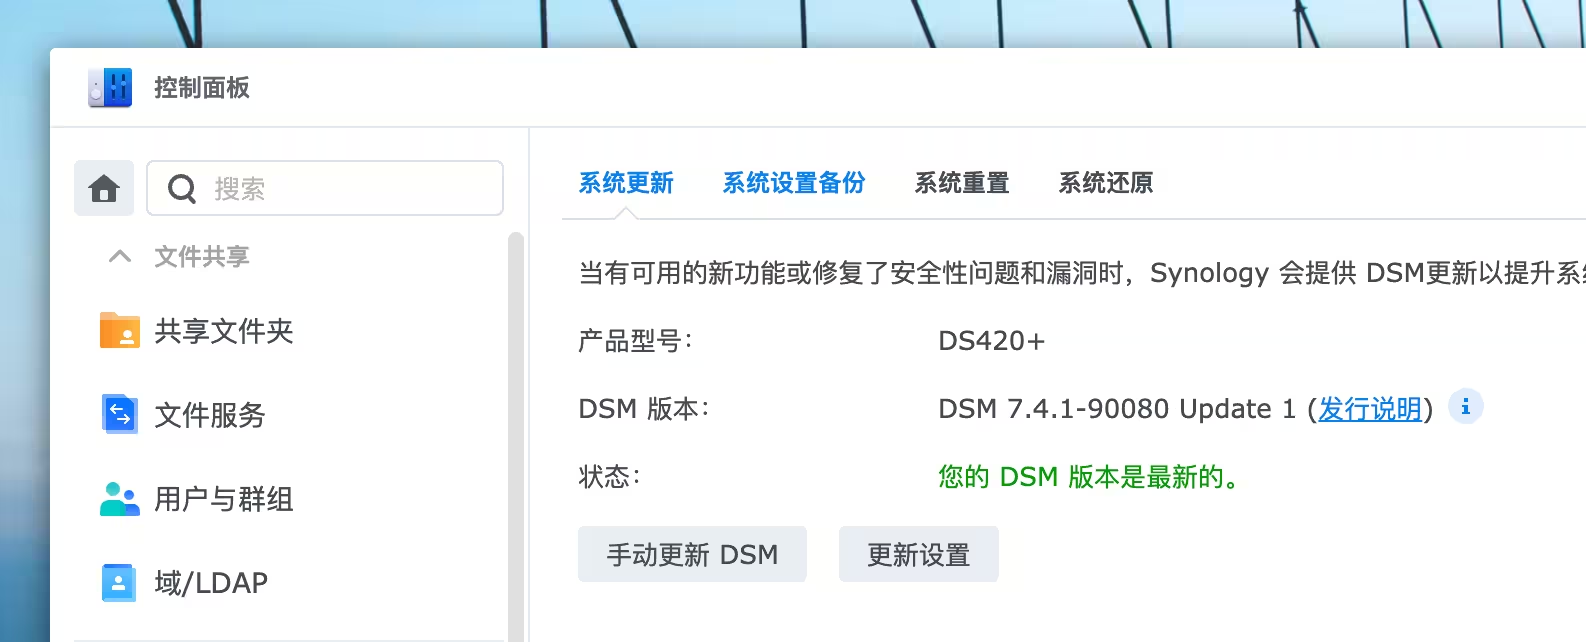
进入群晖后台界面,打开控制面板,进入更新界面,多等一会,能看到新版本就去更新:
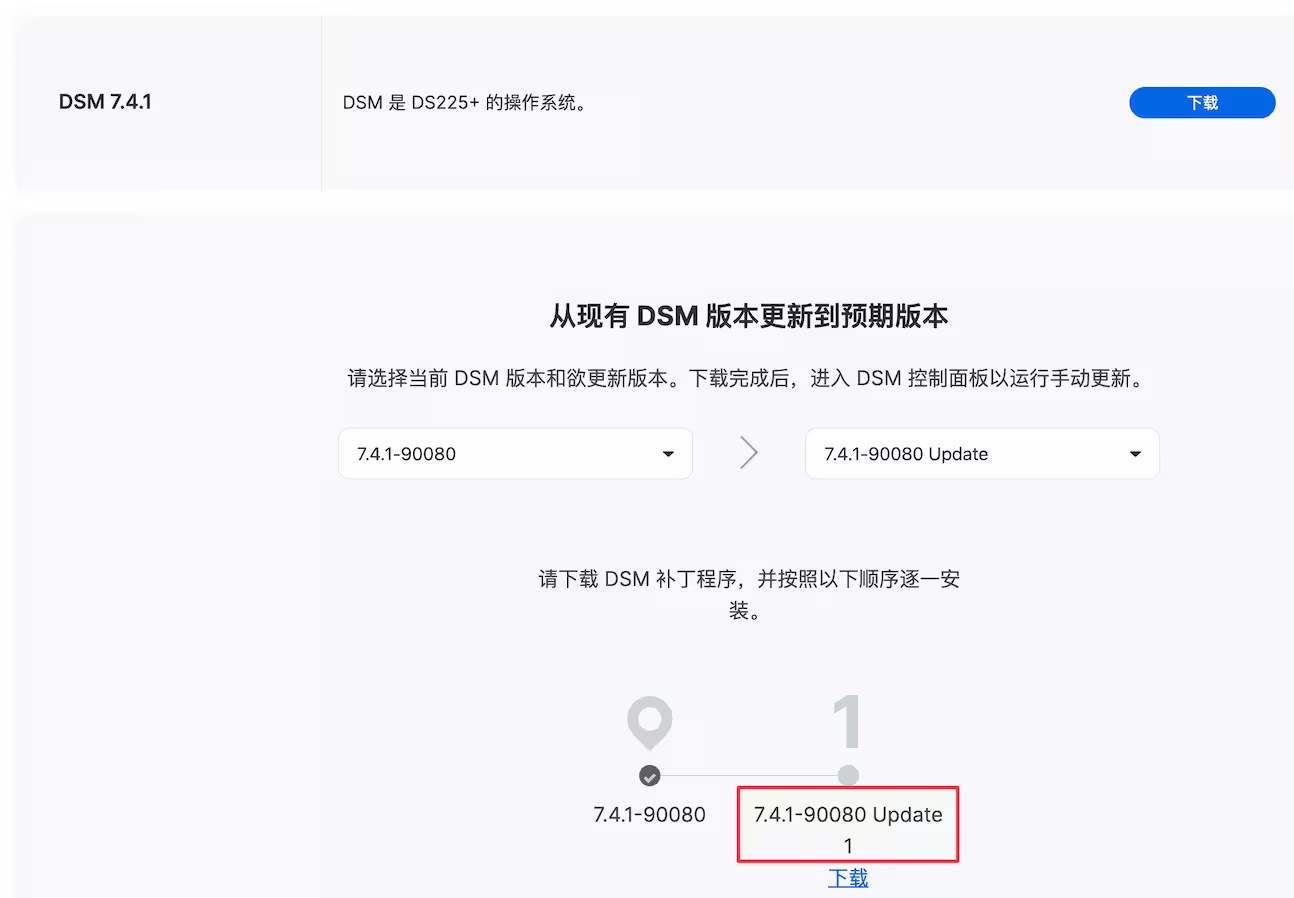
如果不放心,请前往群晖官网下载中心,选择你的 NAS 型号,然后对照系统版本,确认更新到最新版本: