恭喜你!
你,穿越了,一场突如其来的亚空间风暴,成功让你从人类的 40k 时代穿越回了 2k 时代。
说实话,既然来了,你就不是很想回去,虽然在这个时代疾病饥荒仍然在肆虐,癌症仍然难以攻克,而且连灵能者什么的都没有,大部分人也只能活七八十岁,也没有什么延寿手术成为阿斯塔特能活个几百年之类的。但比起 40k,2k 简直也算得上是人间天堂了
但穿越这种美事不是没用代价的,显然在穿越前你和奸奇大魔达成了某些见不得光的交易,比如你将在未来 20 年帮他盗 10000 个账号什么的,你不是很懂邪神要拿这个干什么,但反正是带着任务来的,你只能照做就是了。
2k 时代,当时的 QQ 都还长成这样。
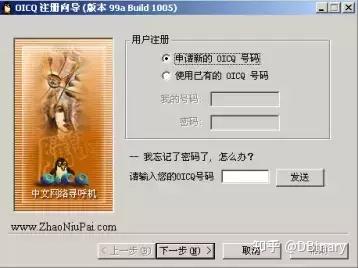
当时的密码强度验证手段不能说没有,但当年那个什么“密码长度不小于 8 位”也基本相当于形同虚设了。
作为奸奇的忠实信徒,你太懂人类这个物种了,密码不少于 8 位,那么根据大多数人刻在骨子里的怠惰,那就有很多人的密码只是 8 位,而且为了密码好记,又有很多人的密码设置成了 12345678,88888888,11111111,asdfghjk......之类的。
这也是早期密码经常堕入亚空间最常见的一种形式 ---- 弱口令,其源自人类心中最原始的惰性与侥幸:他们既懒得设置复杂密码,也坚信灾难不会恰好降临到自己头上。
你只是在这个基础上轻轻一推,暴力枚举了一大堆账号,你就完成了 KPI 的 20%。
你以为你的好日子会一直这样下去,可你不知道有一批帝皇忠实的阿斯塔特也穿越回了 2k 时代,而且他们很快发现了奸奇大魔的诡计,所以他们中的很大一部分,毅然投身进入了互联网行业,成为了网安白帽子。
所以很快,你发现弱口令爆破不好使了,一个是他们限制了每个账号的登录次数,第二就像你说的,很多重要的网站注册开始强制要求大小写 + 数字 + 特殊符号的强密码格式,没办法,你必须得找找别的法子了。
你发现漏洞还是得从人类心中最原始漏洞开始:
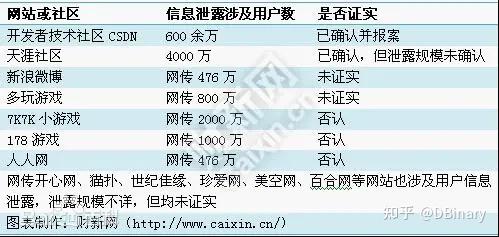
大多数人根本没办法按照安全规范的要求,每一个不同的账号都用同一个密码,所以大都数人可能都倾向于在不同地方使用自己记得住的几个密码。但有些网站的安全措施做的好,有的则是做的一坨稀烂,所以之你要入侵那堆做的稀烂的网站,再用那边的密码去试安全做的好的网站的密码,大概率也是能成功的(参考 2010 年密码外泄门)
这招俗称:撞库。凭借这一招,你又完成了 kpi 的 30%,如今 kpi 已过半,你觉得好日子指日可待了。
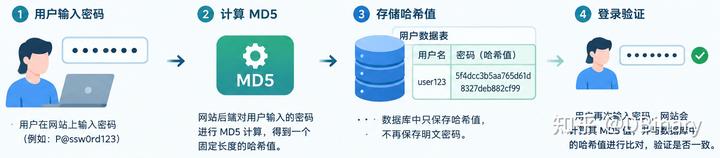
但阿斯塔特们很快找出了破解之法,对于那些安全做的比较好的网站,他们不再明文存储密码,而是在用户输入密码之后,对密码计算 MD5,这样存储在数据库的是一个 hash 值,你没办法再通过盗取数据库知道用户密码来撞库了,因为你很难通过 hash 值倒退明文。
但很快,你发现问题仍然还是出在了人这里,因为人类这个物种,绝大对数人它设置密码几乎一定就会遵循和自己生活,信息,习惯的一些东西,导致常常用一些有特殊意义的东西去作为自己的密码,所以哪怕再怎么要求密码强度更高,密码实际的安全熵根本达不到理论的熵。
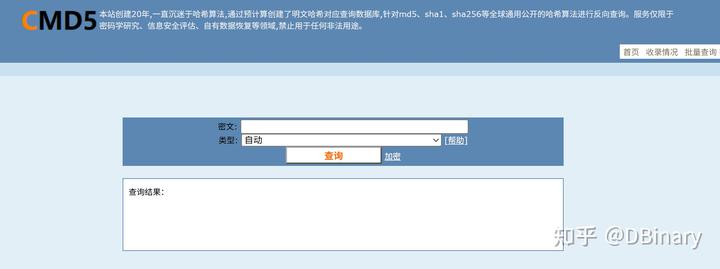
所以,你发现一些 hash 值频繁的出现在那些被攻破的数据库里,这个时候,你就想了,为什么我不去把大多数人常用的明文密码收集起来,然后我自己来算 md5 的 hash,最后我再用这个 hash 倒查明文,我不又能把明文密码还原回来了么?
这种方式又叫“彩虹表”,时至今天你仍然可以在网上找到这个 hash 倒查的网站,人家甚至建立了一个非常庞大的数据库,甚至都开始查询收费了.......
正所谓道高一尺魔高一丈,做安全的阿斯塔特很快也察觉到了这个问题,所以在计算 MD5(或者后面更安全的 SHA1-SHA256)的时候,它们会在用户明文密码后面插入一个随机字符,然后把这个随机字符一同记录在用户的数据库中,这样,这种彩虹表倒查就几乎失效了。
而这种加随机字符的做法,在密码学里有个专属名词叫加盐(safe salt)
现在,你想直接方向出用户明文密码就已经比较困难了...但是你已经完成了 KPI 的 65%了,你决定继续努力努力。
很快你想到了一个新办法,早期大家网站登录基本都还是走 http 协议,这个协议最直接的一点是,数据流量几乎都不加密,所以你开了一家网咖,然后在上层路由中嗅探用户的 http 流量,很快,你就在这堆报文中找到了很多用户的账户和密码。
这招几乎让 HASH 算法失效,因为用户即使本地对密码明文做了 hash,你也可以搞到交互时的 hash 值直接用它来登录。
这招行内又名为:中间人攻击
很快,你把你的 kpi 推进到了 85%.
咋办呢,兵来将挡水来土掩呀,随着 https 的推广,甚至有些强制要求启用,所以后来你抓到的全是一堆加密流量,很快这招也不好使了。
你琢磨琢磨,好像一只以来你都是从用户上下刀子,你能不能也给厂商来两刀,所以你开发了一款程序,它能记录用户的键盘和鼠标数据,只要用户打开了对应的登录界面,你就把键盘鼠标的内容记录下来,你通过各种乱七八糟的植入和推广,让很多人的 pc 手机感染了这个计算机木马。
这就是最早期的盗号木马的原理。
凭借这个你把 kpi 推到了 90%,但是阿斯塔特很快也发现了不对劲,所以他们很快写了更深层次的拦截器,在用户数据键盘消息时,从最底层拦截了键盘消息,这个密码根本到不了你手上。这就是最早期的内核对抗(有兴趣的可以看看我下面这个回答
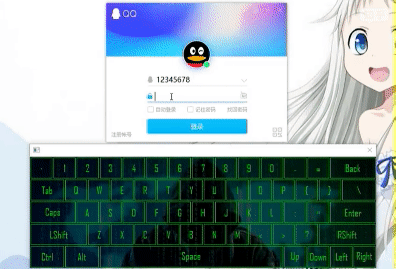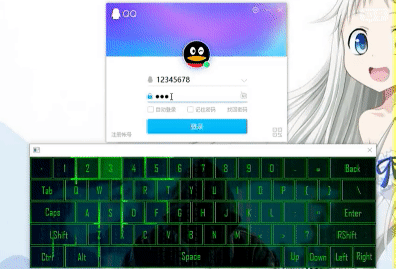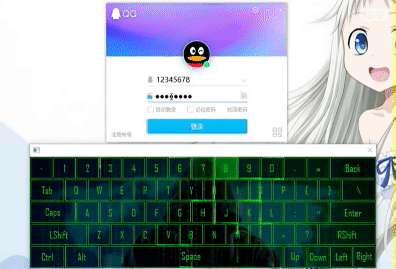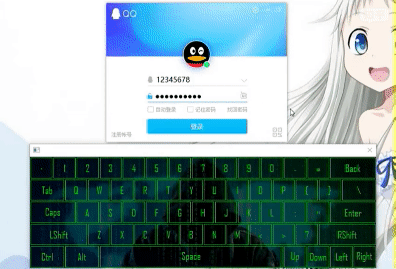
你搞不到数字证书,进不了 ring0,所以你只能另辟蹊径,你自己写了一个程序,而它长得和对面要用的软件的登录界面一模一样,然后把用户桌面的程序来一个偷梁换柱,所以用户打开软件时以为是真的软件,实际确是你伪装的,所以通过狸猫换太子,你又可以盗走密码了。
这招叫做:“钓鱼程序”
但很快,你发现这招也不太好使了,以为后面大多数程序的登录,不再要求用户输入账号密码,改成扫描二维码的凭据登录,你发现你越来越难搞到密码了。
你开始转发登录二维码....诱使用户扫描这个二维码来窃取中间凭据.
但现在已经来到了 2026 年,几乎多数的网站验证,要求短信验证之类的 2fa.....
现在的密码已经越来越难以搞到了,或者说密码作为安全验证的手段,越来越不作为验证凭据的唯一方式,而且最终也证明了,大小写 + 数字 + 特殊符号这种奇葩规则其实并没有什么卵用。
最新的 800-63B 数字认证指导标准,也移除了这种过时的密码设置建议。
你看着你那 99.99%完成率的 kpi,直到你用到了 pdd,那个似曾相识的砍一刀,但似乎永远砍不到终点。
你觉得你应该是被奸奇算计了,这种手搓复杂密码然后强制要人记住的方式,从一开始就不是什么靠谱玩意。
你感觉累了,就像我搓了 2k 多字也觉得累了,我甚至不知道应该怎么写结尾。
算了,就这样吧.......以上